أمن تطبيقات الجوال: متطلبات اختيار فريق التطوير
ما الذي يوضّحه هذا المقال؟
يعتمد أمن التطبيق على المعمارية والصلاحيات والاختبار والصيانة، وليس شكل توظيف المطور. استخدم متطلبات أمن واضحة عند اختيار فريق التنفيذ.
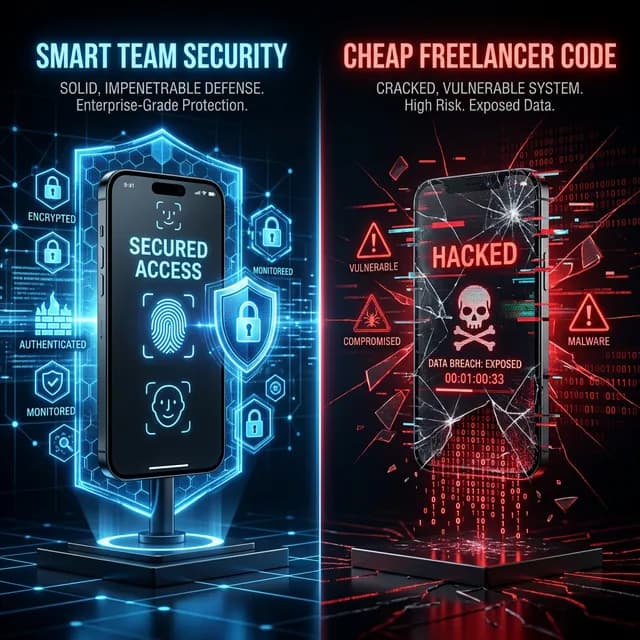
متلازمة "أنا أعرف مبرمجاً رخيصاً"
يقع العديد من أصحاب الأعمال، خاصة عند إطلاق تطبيقهم الأول، في فخ شائع. فهم يرغبون في اختبار السوق بسرعة، فيلجأون إلى منصات العمل الحر ويوظفون مبرمجاً مستقلاً (Freelancer) يعدهم ببناء "تطبيق مثل أوبر" مقابل 2000 دولار فقط.
يتم تسليم التطبيق، ويبدو شكله يابانياً على الشاشة. ولكن تحت الغطاء، إنه قنبلة موقوتة.
بناء تطبيق موبايل للمؤسسات لا يتعلق فقط بجعل الأزرار تبدو جميلة؛ بل يتعلق بحماية بيانات المستخدمين، وتأمين واجهات برمجة التطبيقات (APIs)، وتشفير التخزين المحلي. في سمارت تيم، نقوم باستمرار بإنقاذ الشركات بعد تعرض تطبيقاتهم المعمولة بواسطة "مستقلين" للاختراق المهين. إليك الفرق بين الأمان المؤسسي والأكواد الرخيصة.
الأمان المؤسسي مقابل الكود الرخيص
| نقطة الضعف | سمارت تيم (مستوى مؤسسي) | مبرمج مستقل (Freelancer) |
|---|---|---|
| مفاتيح API | آمنة في خزائن خلفية (Backend) | مكتوبة نصياً داخل التطبيق |
| تخزين البيانات | تشفير قوي (SQLCipher) | تخزين بنص صريح (يسهل قراءته وحفظه) |
| تسجيل الدخول | بصمة حيوية + انتهاء صلاحية الـ Token | كلمات مرور بسيطة، جلسات دائمة |
| تشفير الكود | تقنيات متقدمة (ProGuard) | لا يوجد (يسهل فك هندسة التطبيق وعكسه) |
| الاختبار الأمني | اختبار اختراق آلي ومستمر | اختبار يدوي "يبدو أنه يعمل" |
1. كارثة مفاتيح API المكشوفة
الخطأ الأكثر شيوعاً الذي نراه في التطبيقات الرخيصة هو وضع المفاتيح السرية (مثل مفاتيح بوابات الدفع أو قواعد البيانات) مباشرة داخل كود التطبيق المصدري. يمكن لأي شخص لديه أداة فك تشفير بسيطة استخراج هذه المفاتيح في 5 دقائق وسرقة أموالك أو بيانات عملائك. نحن في سمارت تيم لا نخزن الأسرار أبداً في التطبيق (Client Side)؛ بل نستخدم معماريات وسيطة آمنة تماماً.
2. الهندسة العكسية وسرقة الفكرة
هل تعلم أنه يمكن تفكيك تطبيق Android (APK) أو iOS (IPA) بسهولة وتحويله إلى كود مقروء؟ إذا كان تطبيقك يحتوي على تكاملات تجارية حساسة أو خوارزميات خاصة، فيمكن لأي منافس سرقتها. تستخدم سمارت تيم تقنيات تشويش معقدة (Obfuscation) ومكافحة التلاعب، مما يجعل التطبيق غير قابل للقراءة فعلياً من قبل المتسللين.
3. غياب الاستمرارية الأمنية
ماذا يحدث عندما يتم اكتشاف ثغرة "يوم الصفر" (Zero-day) في إطار العمل الذي بُني عليه تطبيقك؟ هل سيقوم ذلك المبرمج المستقل الذي وظفته قبل ستة أشهر بتحديث تطبيقك وإصلاح الثغرة من تلقاء نفسه؟ مستحيل. الأمان هو عملية مستمرة، وليس مهمة تُسلم لمرة واحدة. نحن نقدم لك عقود صيانة تضمن مراقبة يقظة وتحديثات أمنية فورية تصد الهجمات في مهدها.
السمعة أغلى من التوفير المؤقت
إذا تم تسريب بيانات البطاقة الائتمانية أو المعلومات الشخصية لمستخدم تطبيقك، فإن الغرامات القانونية ستكون باهظة، لكن الثمن الأكبر هو فقدان ثقة عملائك للأبد. لا يمكنك وضع ثمن لراحة البال.
لا تقامر بسمعة علامتك التجارية مع مبرمجين أفراد غير موثوقين وخارج نطاق المساءلة المؤسسية. ابنِ تطبيقك بشكل صحيح، ومؤمن، ومع فريق يعامل أمان تطبيقك كخزنة بنك حقيقية.
هل تطبيقك الحالي آمن حقاً أم أنه قنبلة موقوتة؟
دعنا نجري فحصاً أمنياً شاملاً لتطبيقك قبل أن يكتشف المتسللون ثغراته.